
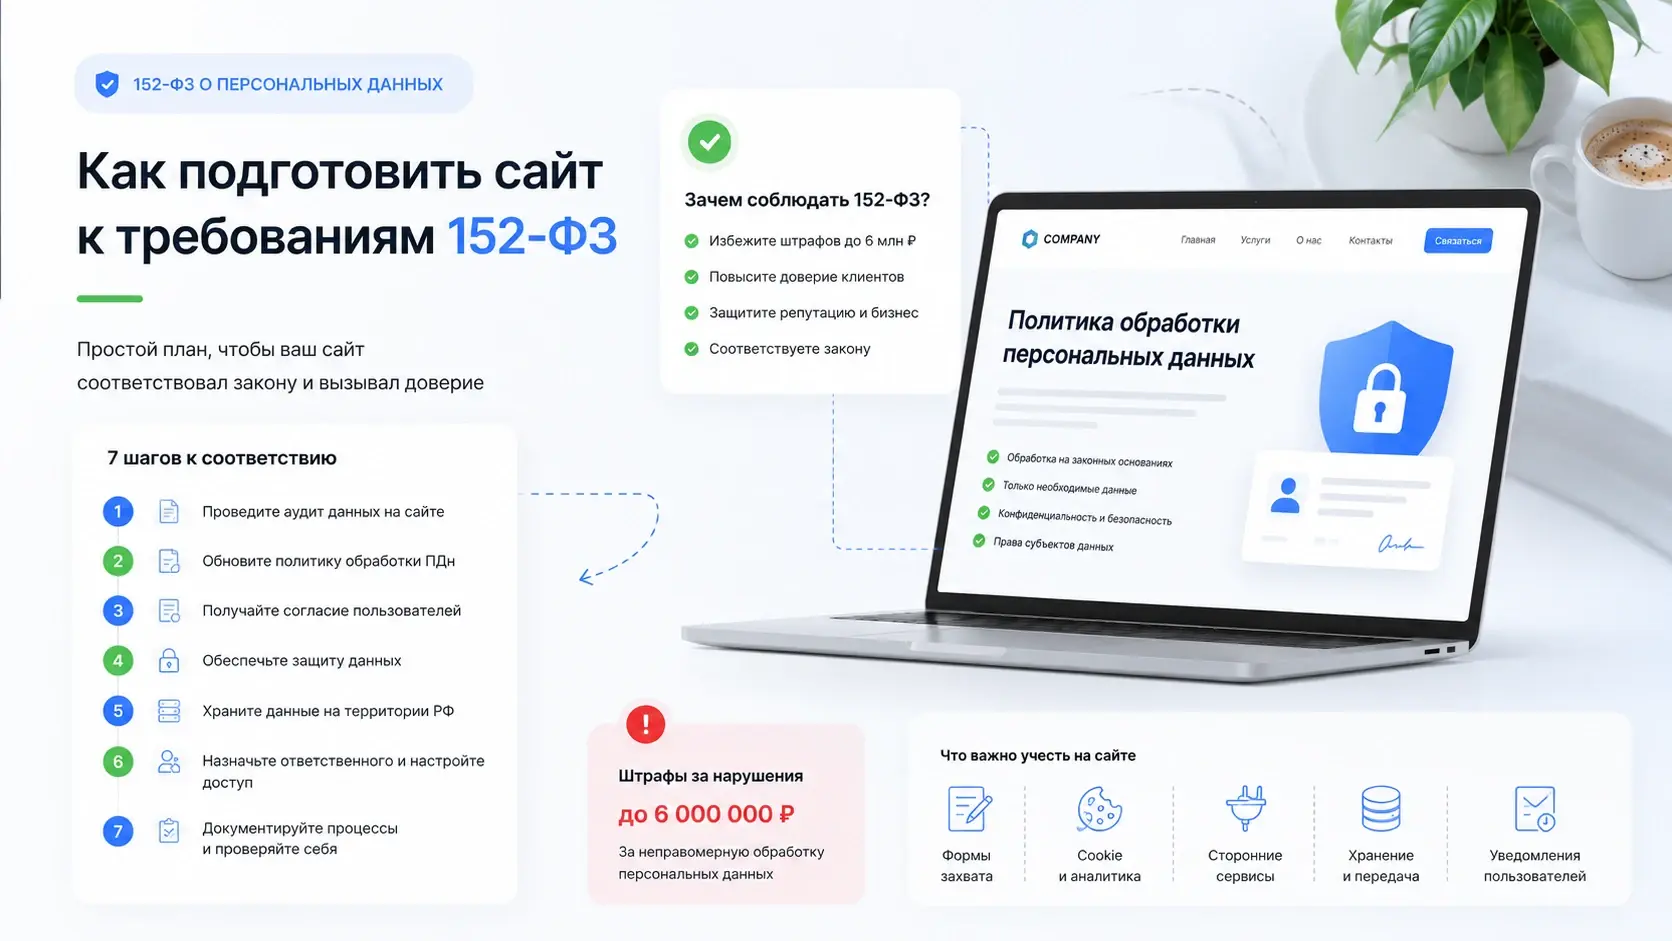
Разбираем, что проверить на сайте: формы, согласия, политика обработки персональных данных, хранение заявок и понятные сценарии для пользователя.
152-ФЗ на сайте — это не один чекбокс под формой. Это связка документов, интерфейса, обработки заявок, сторонних сервисов и доступа к данным. Если эти части собраны случайно, сайт выглядит подготовленным только внешне.
В этой статье разбираем тему без лишних обещаний и универсальных рецептов. Важно не просто добавить на сайт модный блок, а понять, какую задачу он решает, кому помогает и как будет поддерживаться после запуска.
Опишите собираемые данные
Выпишите все поля: имя, телефон, email, комментарий, город, выбранная услуга, файл. Данные могут собираться не только через форму, но и через чат, квиз, callback-виджет, CRM-интеграцию или сервис аналитики.
Удобно свести все поля в одну таблицу: откуда приходят данные (форма, чат, квиз), что именно собирается и кто за это отвечает. Так сразу видно, например, что виджет обратного звонка от подрядчика тоже получает номер телефона, хотя в документах сайта об этом ничего не сказано.
Часто забывают про скрытые поля форм — отметки об источнике перехода, UTM-метки, IP-адрес. Формально это тоже персональные данные, и про них тоже нужно написать в политике, а не только про имя и телефон.
Приведите формы к порядку
Под каждой формой должно быть понятно, что человек отправляет и на что соглашается. Текст согласия должен быть читаемым на телефоне, а ссылка на документ — доступной без поиска по подвалу.
Текст согласия удобно проверить так: открыть форму с телефона и прочитать его одним пальцем, без увеличения экрана. Если буквы слишком мелкие или строка с галочкой съезжает за пределы экрана, человек либо не прочитает текст, либо не сможет поставить отметку.
Отдельная проблема — формы, где согласие стоит галочкой по умолчанию. Это распространенная, но рискованная практика: согласие должно быть активным действием пользователя, а не настройкой, которую он не заметил.
Если тема связана с коммерческой страницей, ее стоит связывать с разделами сайта через понятные внутренние ссылки. Например, пользователь может перейти к политике обработки данных, посмотреть примеры работ или сразу открыть контакты, если уже готов обсудить задачу.
Подготовьте страницу политики
Документ должен соответствовать реальным процессам сайта: кто оператор, какие данные собираются, зачем, как можно отозвать согласие, используются ли внешние сервисы и куда обращаться по вопросам.
Самая частая беда с политикой — она скопирована с другого сайта вместе с чужим названием компании и чужим списком сервисов. Перед публикацией стоит построчно сверить документ с тем, что реально установлено на сайте: какая CRM, какая аналитика, какие виджеты.
Если на сайте есть форма с загрузкой файлов или резюме, в политике нужно отдельно упомянуть и эти данные — они часто выпадают из текста, потому что про них не думают как про персональные данные.
Проверьте сторонние сервисы
Онлайн-чаты, CRM, почтовые сервисы, пиксели рекламы и виджеты обратного звонка могут участвовать в обработке данных. Их нужно учитывать, а не воспринимать как безобидные украшения.
Полезно один раз пройтись по коду сайта и выписать каждый внешний скрипт: счетчик аналитики, пиксель рекламной площадки, чат поддержки, виджет отзывов. У каждого сервиса своя политика обработки данных, и ссылки на них стоит указать в собственной политике сайта.
Отдельно стоит проверить старые виджеты, которые подключали разовым подрядчиком два-три года назад и забыли. Если сервис уже не используется компанией, скрипт лучше удалить, а не оставлять его собирать данные молча.
Ограничьте доступы
Если заявки хранятся в админке или CRM, доступы должны быть персональными и ограниченными. Общие логины, старые подрядчики и забытые пользователи создают риск не меньше, чем неправильно оформленная форма.
Самый простой шаг — собрать список всех, у кого есть логин в админку или CRM, и сверить его с тем, кто сейчас реально работает с сайтом. Доступы бывших подрядчиков и сотрудников, которые давно не у дел, стоит отключить сразу, а не "когда-нибудь дойдут руки".
Если несколько человек заходят под одним общим логином, стоит завести персональные учетные записи. Тогда в случае утечки или ошибки можно понять, кто и когда работал с данными клиентов.
Что в итоге
Разбираем, что проверить на сайте: формы, согласия, политика обработки персональных данных, хранение заявок и понятные сценарии для пользователя. Хороший сайт держится на конкретике: ясной структуре, нормальном контенте, рабочей технической части и понятном пути к заявке. Чем раньше эти вещи обсуждаются, тем меньше случайных правок появляется перед запуском.
Если задача уже назрела, удобнее начать не с выбора картинки, а с короткого разбора текущего сайта, целей и материалов. После этого проще решить, нужен ли новый проект, доработка существующего сайта или регулярное сопровождение.
Если нужно обсудить, как привести сайт в порядок перед проверкой — напишите нам, разберём конкретно вашу ситуацию.